Bonjour, je suis

LEONARDSOTA.

Ingénieur Microsoft 365 & Cybersécurité

Je sécurise, j'audite et j'automatise les environnements Microsoft 365. Du support à la sécurité, je transforme les besoins du terrain en outils qui tournent en production.

Île-de-France · FR / EN / IT

Leonard Sota
SC-200certifié Microsoft
5+ans sur Microsoft
3certifications Microsoft
17projets détaillés
1logiciel vendu
Défiler
00 / Manifeste

Je lis les journaux, les alertes et les configurations Microsoft 365 comme un attaquant, je mesure en lecture seule, je prouve chaque constat, puis je corrige avec validation humaine. Le résultat : des outils qui tournent en production, pas des slides.

01 / Projets phares

Des outils qui tournent.

01 / 06Continuez à défiler, les projets défilentTous les projets
01Produit commercial

AuditM365

audit de sécurité Microsoft 365 & Intune

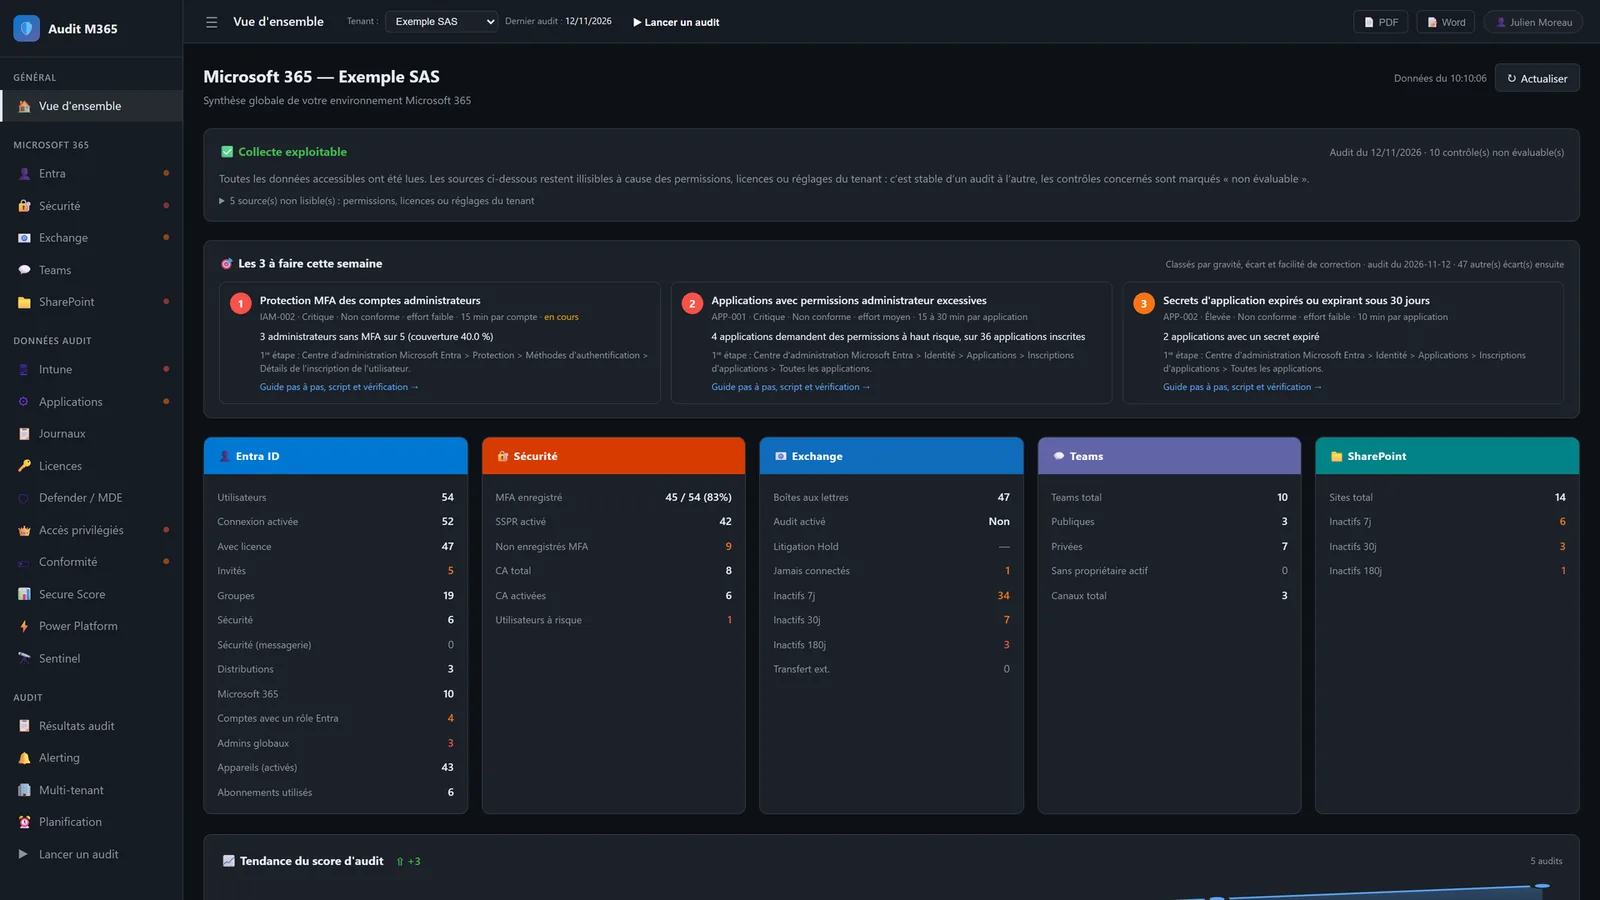
Un logiciel que je conçois, développe et vends seul : il audite un tenant Microsoft 365 complet en lecture seule et produit un rapport prêt à remettre, rattaché aux référentiels CIS, ISO 27001, NIS2, ANSSI et RGPD.

86contrôles de sécurité
17domaines Microsoft 365
5référentiels
Voir le projet
02Outil interne en production

Vigil

agent d'investigation et d'audit sécurité Microsoft 365

Un analyste SOC augmenté : il lit lui-même Defender XDR, Entra ID, Exchange, Intune, Purview et Sentinel en lecture seule, enquête par chasse KQL et rend un compte rendu complet — verdict, chronologie, indicateurs, MITRE ATT&CK, corrections — ou un audit de sécurité sur trois niveaux.

33contrôles notés par audit
30+fiches de chasse KQL
3niveaux d'audit
Voir le projet
03Projet personnel

SecureOps 365

plateforme de supervision sécurité Microsoft 365

Des journaux Microsoft 365 transformés en détections et en tableaux de bord : comptes compromis, exfiltration, fraude au changement de RIB. D'abord un lab, devenu une plateforme multi-client avec isolation des données.

30 mincycle d'ingestion
8détections actives
19tableaux de bord
Voir le projet
04Mission en entreprise

Portail de simulations de phishing multi-tenant

Les simulations d'hameçonnage et les formations de sensibilisation de Microsoft Defender, pilotées pour toutes les écoles d'un groupe depuis une seule interface, avec des garde-fous d'envoi et un traitement RGPD strict.

7onglets Defender reproduits
6étapes de l'assistant de campagne
0 €de licence en plus
Voir le projet
05Projet personnel

Entra Posture

audit des méthodes d'authentification

Mesurer l'adoption réelle du MFA, du sans mot de passe et des méthodes résistantes à l'hameçonnage, sans créer d'App Registration ni de secret. D'abord un tableau de bord web local, puis une application Windows native.

0secret à créer
1 clicconnexion administrateur
4axes : MFA · passwordless · phishing-resistant · SSPR
Voir le projet
06Lab

Lab défensif

détection d'intrusion réseau (IDS)

Un IDS Suricata sur mon serveur exposé à Internet : 53 500 règles ET Open, alertes dans EveBox, bannissement des robots SSH, et un compte rendu commenté produit par un agent IA en lecture seule.

53 500règles ET Open actives
0,24 %de paquets perdus
1 hban fail2ban, croissant
Voir le projet
Les outils derrière le travail
PowerShellPythonKQLNode.jsC#Microsoft GraphDefender XDRSentinelOpenSearchDockerClaude
03 / Méthode

Précision technique. instinct sécurité.

“
Je mesure.Je prouve.Puis je corrige.
LeonardMa règle, de l'audit à l'incident

De la mesure à la correction

  1. 01
    Mesurer

    Lire le tenant en lecture seule, sur les listes complètes, sans échantillon.

  2. 02
    Prouver

    Chaque constat s'appuie sur une preuve lue, jamais sur une supposition.

  3. 03
    Corriger

    Proposer la correction, la faire valider par un humain, puis l'appliquer.

  4. 04
    Surveiller

    Détections, revues et audits réguliers pour que ça tienne dans le temps.

Rôles & compétences

  • Ingénieur Microsoft 365 & Poste de travailIONIS Education Group
    Aujourd'hui
  • Fondateur & développeurAuditM365
    Depuis 2026
  • Analyste des opérations de sécuritéCertifié SC-200
    2025
Defender XDRKQLSentinelEntra IDIntunePurviewExchangeAzurePowerShellPythonISO 27001NIS2
04 / Détection & réponse

Une alerte qui raconte.

Comment mes outils transforment les journaux Microsoft 365 en décision. Cliquez sur une étape.

01 / 05

Sources

Defender XDR · Entra ID · Exchange · Purview

Les journaux de connexion, d'audit unifié, de messagerie et les alertes Defender de chaque tenant, lus en lecture seule.

02 / 05

Collecte

PowerShell · Graph · toutes les 30 min

Ingestion automatique et reprise là où le cycle précédent s'est arrêté ; données isolées par client (SecureOps 365).

03 / 05

Détection

8 règles · chasse KQL

Force brute, nouvel administrateur global, MFA désactivée, règle de transfert, consentement applicatif… et chasse avancée Defender XDR.

04 / 05

Enquête

Vigil · MITRE ATT&CK

L'agent lit lui-même le tenant : connexions par IP, mails piégés, règles de boîte, réputation des indicateurs, techniques MITRE vérifiées.

05 / 05

Réponse

Validation humaine

Compte rendu avec verdict et corrections ; chaque action (révoquer les sessions, supprimer une règle) attend le clic de l'analyste.

05 / Tous les projets

La boîte à outils.

Produits, outils internes, missions en entreprise et labs. Les missions sont présentées sans aucune donnée interne.

01Produit commercial

AuditM365

audit de sécurité Microsoft 365 & Intune

Un logiciel que je conçois, développe et vends seul : il audite un tenant Microsoft 365 complet en lecture seule et produit un rapport prêt à remettre, rattaché aux référentiels CIS, ISO 27001, NIS2, ANSSI et RGPD.

86contrôles de sécurité
17domaines Microsoft 365
5référentiels

PowerShellPythonMicrosoft GraphExchange Online
02Outil interne en production

Vigil

agent d'investigation et d'audit sécurité Microsoft 365

Un analyste SOC augmenté : il lit lui-même Defender XDR, Entra ID, Exchange, Intune, Purview et Sentinel en lecture seule, enquête par chasse KQL et rend un compte rendu complet — verdict, chronologie, indicateurs, MITRE ATT&CK, corrections — ou un audit de sécurité sur trois niveaux.

33contrôles notés par audit
30+fiches de chasse KQL
3niveaux d'audit
Node.jsPowerShellMicrosoft GraphDefender XDR
03Projet personnel

SecureOps 365

plateforme de supervision sécurité Microsoft 365

Des journaux Microsoft 365 transformés en détections et en tableaux de bord : comptes compromis, exfiltration, fraude au changement de RIB. D'abord un lab, devenu une plateforme multi-client avec isolation des données.

30 mincycle d'ingestion
8détections actives
19tableaux de bord
OpenSearchPowerShellFastAPIPostgreSQL
04Mission en entreprise

Portail de simulations de phishing multi-tenant

Les simulations d'hameçonnage et les formations de sensibilisation de Microsoft Defender, pilotées pour toutes les écoles d'un groupe depuis une seule interface, avec des garde-fous d'envoi et un traitement RGPD strict.

7onglets Defender reproduits
6étapes de l'assistant de campagne
0 €de licence en plus
LaravelPHP 8.4Microsoft GraphDefender for Office 365
05Mission en entreprise

Portail de supervision Microsoft 365 / Entra multi-tenant

Les anomalies de plusieurs tenants dans une vue consolidée, avec les actions correctives en un clic : licences, sessions, désactivation de comptes en masse. Développé en équipe.

7+types d'anomalies
Multitenants
1 clicpar correction
LaravelMicrosoft GraphKeycloak OIDCRedis
06Projet personnel

Entra Posture

audit des méthodes d'authentification

Mesurer l'adoption réelle du MFA, du sans mot de passe et des méthodes résistantes à l'hameçonnage, sans créer d'App Registration ni de secret. D'abord un tableau de bord web local, puis une application Windows native.

0secret à créer
1 clicconnexion administrateur
4axes : MFA · passwordless · phishing-resistant · SSPR
C#.NETWPFMSAL
07Lab

Lab défensif

détection d'intrusion réseau (IDS)

Un IDS Suricata sur mon serveur exposé à Internet : 53 500 règles ET Open, alertes dans EveBox, bannissement des robots SSH, et un compte rendu commenté produit par un agent IA en lecture seule.

53 500règles ET Open actives
0,24 %de paquets perdus
1 hban fail2ban, croissant
Suricata 8EveBoxfail2banDocker
08Lab

Lab offensif

tests d'intrusion web encadrés

Un lab de test d'intrusion web sur serveur dédié : scans ZAP passifs et actifs sur une cible d'entraînement, puis un agent de pentest IA, le tout sous des règles d'engagement écrites. En cours.

3scans ZAP (passif, actif, AJAX)
1injection SQL prouvée
6règles non négociables
OWASP ZAPOWASP Juice ShopDockerLinux
09Projet personnel

SIEM pour Microsoft Entra ID et Microsoft 365 (Splunk & Wazuh)

Recherche et tableaux de bord SOC sur les journaux Entra ID sans dépendre de Sentinel, et une douzaine de jeux de détection Microsoft 365 pour Wazuh.

2SIEM
12jeux de détection M365
1index Entra dédié
SplunkWazuhAzure Event HubMicrosoft Graph
10Mission en entreprise

Migration d'une fédération d'identité SAML vers Entra ID

Audit d'un fournisseur d'identité Shibboleth de la fédération RENATER / eduGAIN et plan de migration pilote vers Microsoft Entra ID.

17services fédérés analysés
6 moisde journaux
1preuve de concept
ShibbolethSAML 2.0Entra IDeduGAIN
11Outil interne en production

Jira Agent

assistant IA pour le support

Les tickets Jira analysés par l'IA avec recherche web : diagnostic, solution pas à pas et réponse prête à publier, sans compte technique, avec la session SSO de l'agent.

135commits
0compte technique
2modes : réponse client ou note interne
Node.jsClaudeJira Service ManagementMicrosoft Edge
12Projet personnel

9 agents IA de prospection avec validation humaine

Une équipe d'agents qui automatise le cycle commercial d'AuditM365 : recherche d'entreprises, qualification, rédaction, réponses, onboarding, contenus et veille. Rien ne part sans validation.

9agents
100 %des mails validés par un humain
0adresse devinée
PythonClaudeMicrosoft GraphSharePoint
13Projet personnel

Outils de gestion et d'optimisation des licences Microsoft 365

Trois outils pour reprendre la main sur les licences : un scanner des licences inutilisées avec estimation du gain, une console de gestion en volume, et des scripts de nettoyage des comptes désactivés.

3outils
ROIestimé par licence
Simulationavant toute écriture
PowerShellWPFMicrosoft GraphNode.js
14Projet personnel

Console de provisioning Active Directory → Entra ID

Un portail web pour créer et gérer comptes, groupes, listes et contacts directement dans les OU synchronisées, avec traitements en volume par Excel et envoi sécurisé des identifiants.

6modules
Exceltraitements en volume
0objet créé hors des OU synchronisées
Node.jsPowerShellActive DirectoryEntra Connect
15Projet personnel

SSO Keycloak et portail Ops avec contrôle par rôles

Un fournisseur d'identité Keycloak (comptes locaux ou Microsoft 365) devant un portail d'exploitation : tuiles vers les outils avec état en direct, actions n8n réservées aux administrateurs et journal d'audit.

2rôles : utilisateur · administrateur
30 svérification de l'état des outils
0dépendance npm
KeycloakOIDCSAMLn8n
16Projet personnel

Security Hub multi-tenant (MVP)

Une API d'agrégation et une interface unique pour les alertes Microsoft Defender et les utilisateurs à risque Entra ID de plusieurs tenants, par sévérité et statut.

3couches : API · web · base
Multitenants
FastAPITypeScriptPostgreSQLMicrosoft Graph Security
17Projet personnel

Outil de remédiation Windows Update

Une interface graphique PowerShell qui répare Windows Update en 10 étapes sélectionnables, avec diagnostic SetupDiag intégré.

10étapes
1clic
PowerShellWinFormsSetupDiag

Autres développements

Applications web, mobile et bureau, en dehors de la sécurité.

Pliora PDFElectron · TypeScript

Suite PDF pour Windows : lecture, édition du texte, pages, signature, conversion.

MovrivaTypeScript · mobile

Application mobile de coaching sportif adaptatif, en production avec abonnements.

Gestion de parc de bouteilles de gazNode.js · PostgreSQL · Railway

Application web bilingue FR / ES en production pour une PME : rotation, échéances, alertes, documents.

Gestionnaire de mots de passeFastAPI · React · MongoDB

Coffre-fort web : JWT, bcrypt, chiffrement AES-256 des secrets, générateur.

Jarvis IATypeScript · Rust · Microsoft Graph

Assistant personnel Windows local et sécurisé : diagnostics, e-mails, calendrier, sans permission d'écriture.

En ce moment · Maintenant je construis

AUDITM365.

Un logiciel que je conçois, développe et vends seul : il audite un tenant Microsoft 365 complet en lecture seule et produit un rapport prêt à remettre, rattaché aux référentiels CIS, ISO 27001, NIS2, ANSSI et RGPD.

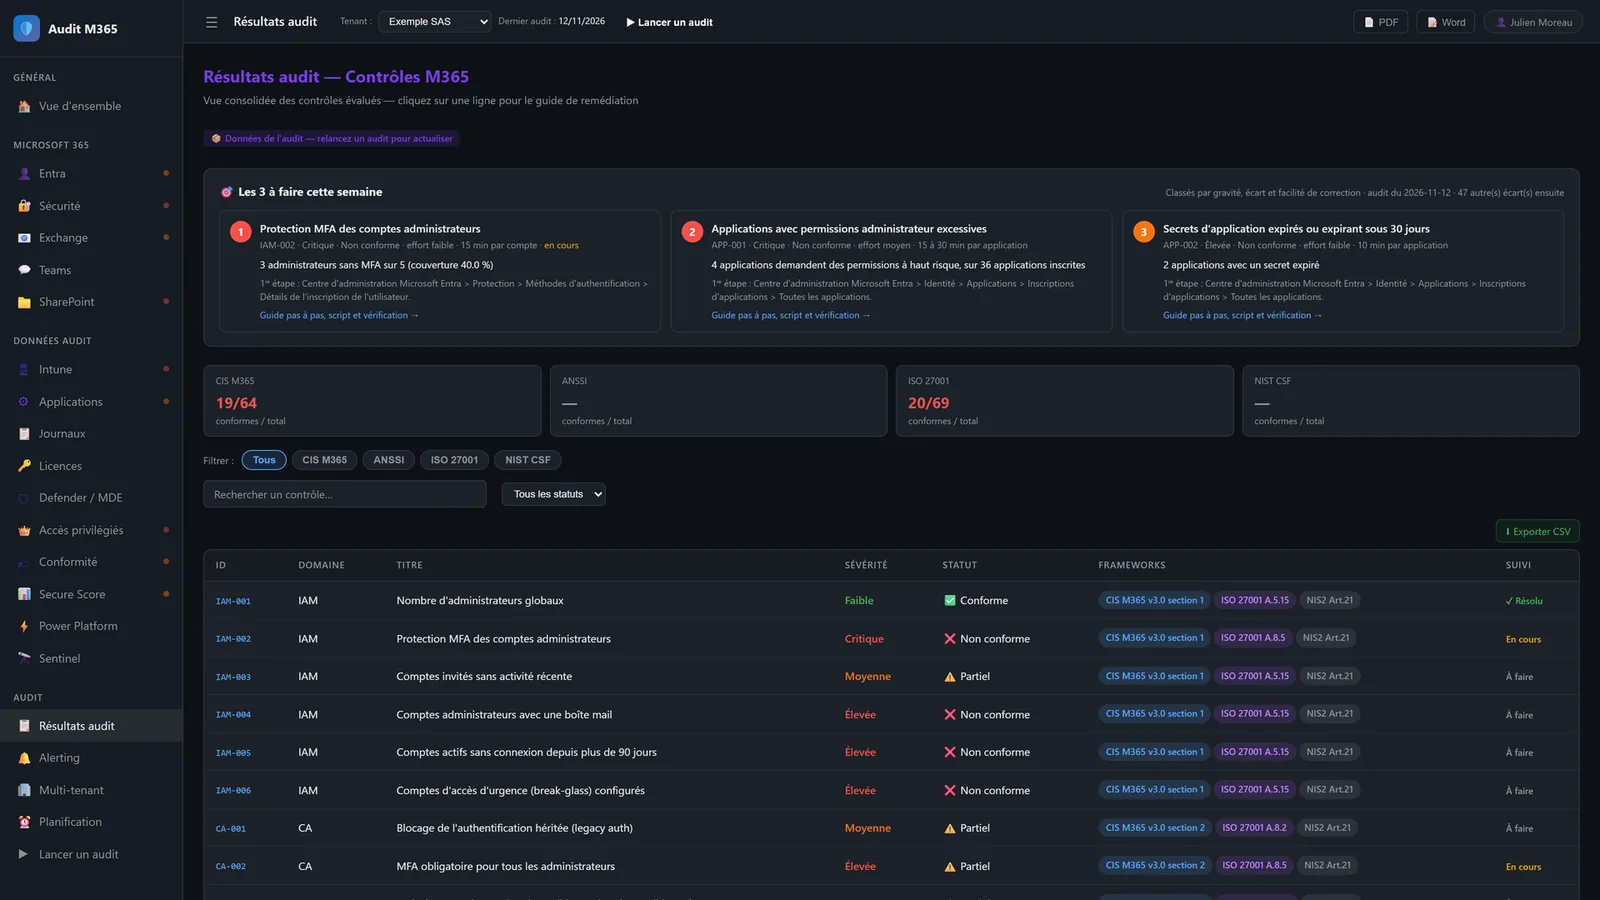
  • 86 contrôlesnotés avec preuve et guide de correction
  • 5 référentielsCIS · ISO 27001 · NIS2 · ANSSI · RGPD
  • Lecture seuleaucune donnée ne quitte le poste
  • RapportsPDF · Word · PowerPoint · Excel
  • Vue MSPtous les tenants sur un écran
  • < 30 minpour un tenant de plusieurs milliers d'utilisateurs
Résultats d'audit : 86 contrôles avec criticité, effort et guide de correction.
06 / Parcours

Toujours en progression.

Aujourd'huiIngénieur Microsoft 365 & Poste de travailIONIS Education Group · CDI · Le Kremlin-Bicêtre · hybride

avr. 2026 — aujourd'hui

  • Identités Microsoft Entra ID et postes de travail Microsoft Intune pour plusieurs écoles et plusieurs tenants.
  • Sécurité au quotidien : investigation des incidents Defender XDR, revues d'accès à privilèges, mails signalés, posture des tenants.
  • Outillage interne : agent d'investigation sécurité, portail de simulations de phishing, portail de supervision multi-tenant, assistant IA pour le support.
  • Étude de la migration d'une fédération d'identité SAML (Shibboleth) vers Microsoft Entra ID.
2026 — aujourd'huiFondateur & développeur — AuditM365Activité indépendante · en parallèle

2026 — aujourd'hui

  • Conception, développement et vente d'un logiciel d'audit de sécurité Microsoft 365 pour les prestataires informatiques.
  • Produit complet : application, serveur de licences, paiement, site public, vidéo de démonstration, prospection assistée.
juil. 2025 — avr. 2026Administrateur Système & Cloud — Windows, Exchange, M365Groupe Gagneraud · CDI · Paris

juil. 2025 — avr. 2026

  • Administration et sécurisation du tenant Microsoft 365 (Exchange Online, SharePoint, OneDrive).
  • Identités et accès via Entra ID ; déploiement et supervision des postes avec Intune (conformité, mises à jour, applications).
  • Politiques de sécurité et de conformité Microsoft Purview : DLP, étiquettes de sensibilité, audit.
  • Maintien en condition opérationnelle des serveurs et infrastructures VMware.
  • Administration Active Directory, DNS, GPO, WSUS et des partages de fichiers.
  • Mise en place et administration des VPN pour l'accès distant sécurisé.
  • Automatisation des tâches d'administration en PowerShell.
  • Procédures d'exploitation (Active Directory, Exchange, Intune) et déploiement d'applications avec les éditeurs.
  • Supervision des systèmes et des services critiques.
oct. 2022 — juin 2025Quanteam · Groupe Rainbow PartnersCDI · 2 ans 9 mois · Paris

oct. 2022 — juin 2025

Responsable Support Applicatif & Productionjuil. 2023 — juin 2025
  • Gestion applicative et support de niveau 2 et 3, suivi des tickets (Jira, ITSM), évolution vers le management d'équipe.
  • Suivi des travaux d'amélioration, documentation et FAQ.
Projet Cybersécurité — ISO/IEC 27001sept. 2023 — oct. 2024
  • Mise en œuvre d'un SMSI avec l'équipe cybersécurité, en vue d'une certification ISO/IEC 27001.
  • Rédaction des politiques (PCA, PRA, DLP…) et préparation de la documentation d'audit.
  • Détection des opérations malveillantes avec Microsoft Defender XDR et Sentinel.
Administrateur Cloud — Microsoft Azure & Microsoft 365oct. 2022 — juin 2025
  • Administration Azure (VM, réseaux, stockage, groupes de ressources, NSG, RBAC) et continuité des services.
  • Protection des données : DLP, Compliance Manager, étiquettes de sensibilité ; contrôle applicatif Zero Trust avec ThreatLocker.
  • Migration des données vers Microsoft 365 ; supervision via Azure Monitor, Network Watcher et Defender pour Office 365.
  • Gestion des identités et des accès (Azure Active Directory), analyse des utilisateurs à risque.
  • Attribution et suivi des licences Microsoft 365.
  • Migrations Microsoft 365 tenant à tenant avec BitTitan MigrationWiz (boîtes aux lettres, OneDrive, SharePoint).
  • Sauvegarde et continuité des services Azure.
mars 2022 — oct. 2022Technicien Support — Consort NTParis · missions pour de grands comptes (luxe, télécoms)

mars 2022 — oct. 2022

  • Support de proximité : préparation et masterisation des postes, recette des installations, reporting quotidien des déploiements.
  • Help desk : assistance utilisateurs, Active Directory et GPO, suivi des incidents via ITSM, diagnostic à distance.
juin 2021 — janv. 2022Formation — Technicien en assistance informatiqueG2R Formation · Paris · titre obtenu en janv. 2022

juin 2021 — janv. 2022

  • Installation et configuration des postes ; Active Directory : utilisateurs, droits, stratégies de groupe, serveur d'impression.
08 / Contact

Travaillons ensemble.

Un poste, une mission, un audit ou un échange technique ?

Écrire un message
E-mailleonardsota@gmail.comLinkedInlinkedin.com/in/leonard-sota
LocalisationÎle-de-France, France
LanguesFrançais · Anglais · Italien
AuditM365Voir la démoen 13 minutes.